Incydenty i zdarzenia ryzyka
Rejestracja, klasyfikacja i zgłoszenie incydentu
Rejestracja, klasyfikacja i obsługa incydentów. Naruszenia ochrony danych osobowych są w tym samym module.

Pomagamy podnieść poziom cyberbezpieczeństwa organizacji z systemem CyberSonar24.


01 · Moduły platformy
CyberSonar24 składa się z modułów, które korzystają ze wspólnych rejestrów. Zasób wpisany raz jest widoczny w ocenie ryzyka, w incydencie, w planie ciągłości działania i w rejestrze czynności przetwarzania. Zaczynają Państwo od tego, czego wymaga ustawa, a kolejne obszary dodają bez przenoszenia danych.
Produkty platformy
01
Identyfikacja, ocena i monitorowanie ryzyk w odniesieniu do zasobów i procesów, macierz ryzyka i przeglądy okresowe.
02
Systemy, urządzenia i informacje wraz z procesami, które od nich zależą, i graf powiązań.
03
Analiza krytyczności procesów z dopuszczalnym czasem przestoju i dopuszczalną utratą danych, plany ciągłości działania i odtwarzania po awarii zgodne z normą ISO 22301, harmonogram testów z przypomnieniem.
04
Rejestracja, klasyfikacja i zgłoszenie incydentu. Naruszenia ochrony danych w tym samym module.
05
Podatności z bazy NVD powiązane z zasobem, ocena krytyczności i działania naprawcze.
06
Ocena i monitorowanie dostawców w całym łańcuchu dostaw, śledzenie certyfikatów.
07
Program audytów, zalecenia, działania korygujące i przegląd zarządzania.
08
Działania powstają z ryzyk, podatności i wymagań ustawy. Każde ma właściciela i termin, a postęp jest widoczny na bieżąco.
09
Centralne miejsce przechowywania polityk, procedur, instrukcji i dokumentacji systemu zarządzania.
10
Portal e-learning z testem i certyfikatem, szkolenia przypisane do ról, poziom przeszkolenia widoczny dla kierownictwa.
11
Ewidencja macierzy uprawnień i polityk kontroli dostępu.
12
Śledzenie wszystkich terminów, audytów, testów i przeglądów.
Integracje. Dane organizacji i dostawców z rejestrów publicznych (GUS), codzienne sprawdzanie bazy podatności NVD, import zasobów i dostawców z plików Excel, eksport do Excel i PDF. W instalacji na serwerach organizacji także Active Directory.
Specyfikacja02 · Mierzalne efekty wdrożenia
Ustawa o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252) wyznacza obowiązki i terminy podmiotom kluczowym i ważnym we wszystkich sektorach. W CyberSonar24 każdy z nich ma swoje miejsce: rejestr, osobę odpowiedzialną i przypomnienie.
Incydent poważny
24 h
Pierwsza informacja o incydencie poważnym. Incydent jest rejestrowany w jednym module, a system podpowiada zgłoszenie do zespołu CSIRT, gdy dotyczy usługi kluczowej.
72 h
Szablon zgłoszenia i powiązania incydentu z zasobami, procesami, ryzykami i dostawcami są pod ręką. Podmiot ważny będący podmiotem publicznym przekazuje tylko zgłoszenie w ciągu 72 godzin (art. 12c).
1 miesiąc
Termin sprawozdania końcowego z obsługi incydentu poważnego według ustawy o KSC.
Terminy ustawowe
3.10.2026
Termin złożenia wniosku o wpis dla podmiotów, które spełniały kryteria 3.04.2026. Później: 6 miesięcy od spełnienia kryteriów. Podmioty publiczne wpisywane z urzędu.
3.04.2027
Rejestry zasobów, ryzyk, dostawców i plany ciągłości działania z dokumentacją w jednym repozytorium, z wersjami i historią zmian.
3.04.2028
Podmiot kluczowy: pierwszy audyt bezpieczeństwa (art. 33 ust. 2 ustawy nowelizującej ustawę o KSC), kolejne co najmniej raz na 3 lata. Program audytów, listy kontrolne ISO 27001 i działania korygujące z niezgodności.
10
Każdy z dziesięciu obszarów zarządzania ryzykiem z art. 21 dyrektywy NIS2, przeniesionych do ustawy o KSC, przypisany do modułu systemu.
30 dni
przed wygaśnięciem umowy z dostawcą i przed zaplanowanym audytem: przypomnienie dla właściciela
14 dni
przed testem planu ciągłości działania i przed przeglądem zarządzania: przypomnienie
7 dni
przed terminem działania naprawczego: przypomnienie
1 rok
najdłuższy odstęp między przeglądami polityk w repozytorium dokumentów
03 · Zbliżenia
Incydenty i zdarzenia ryzyka
Rejestracja, klasyfikacja i obsługa incydentów. Naruszenia ochrony danych osobowych są w tym samym module.
Audyty wewnętrzne i zgodność
Program audytów, ścieżki kontrolne, zalecenia i działania korygujące oraz raporty zgodności z NIS2 i ustawą o KSC. Przegląd zarządzania dokumentuje odpowiedzialność kierownictwa.

Inwentaryzacja i klasyfikacja zasobów
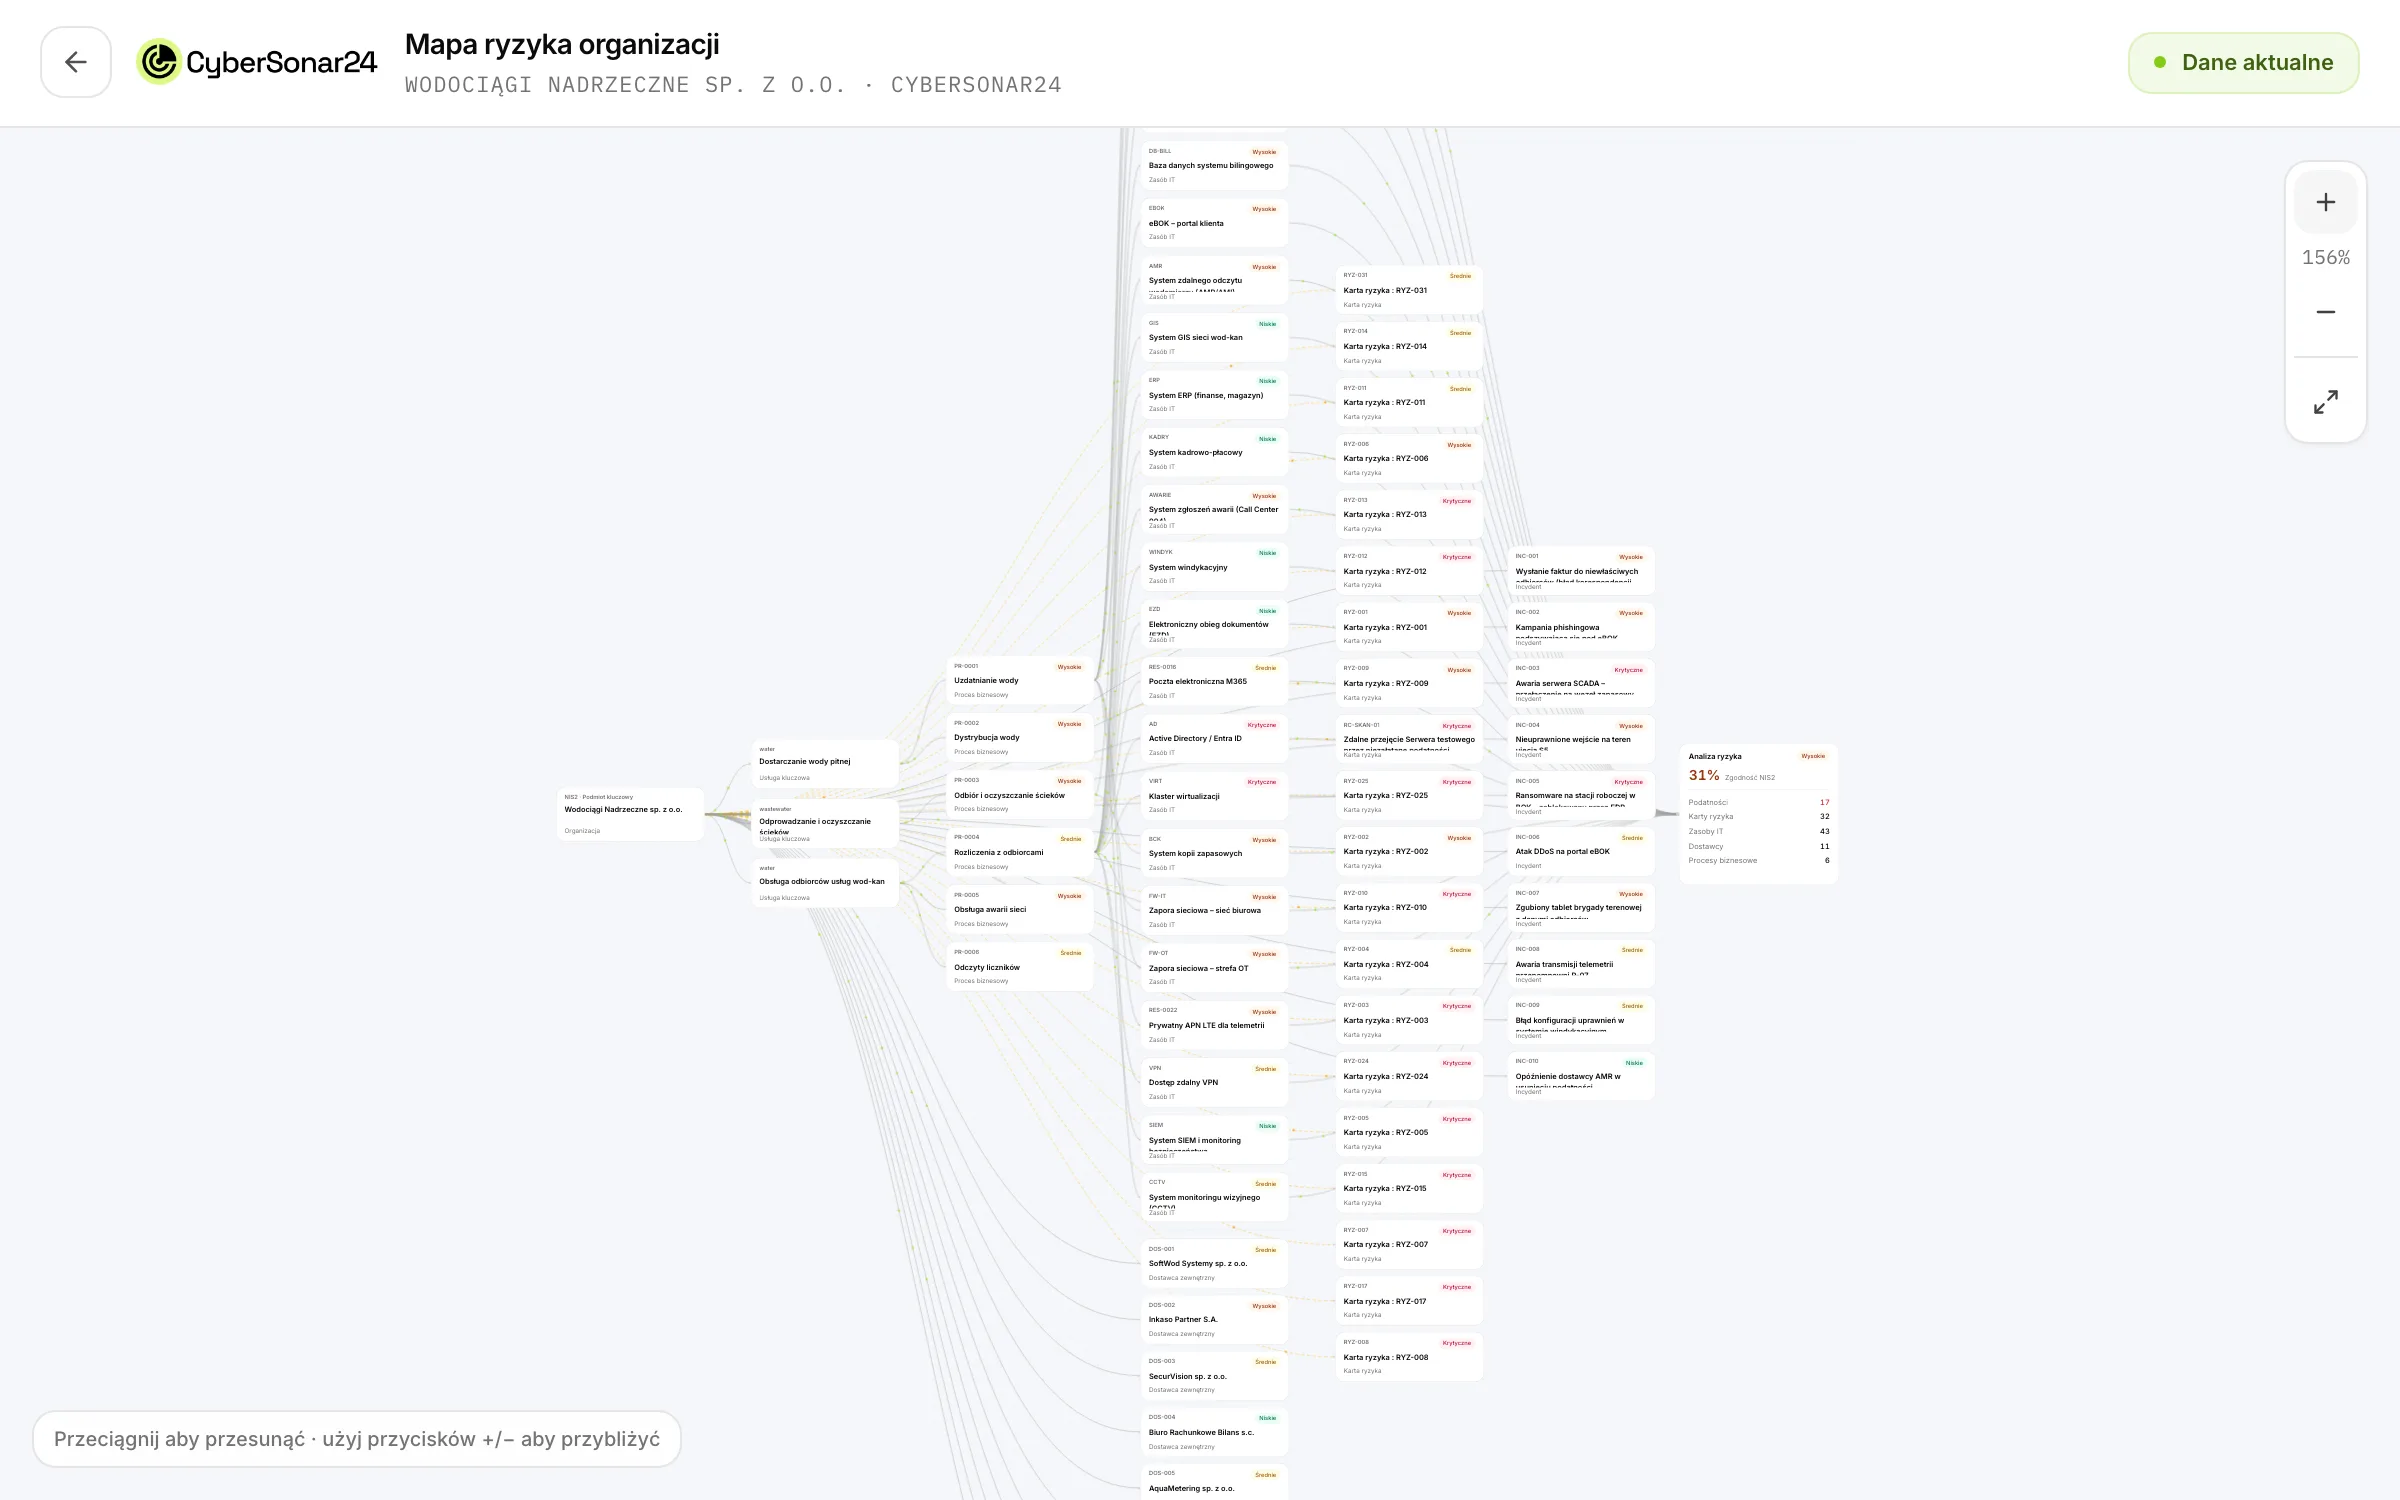
Ewidencja systemów, urządzeń i informacji wraz z procesami, które od nich zależą. Graf powiązań pokazuje, jak awaria jednego elementu wpływa na usługi kluczowe.
04 · Dla kogo
Ustawa o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252) obejmuje podmioty kluczowe i ważne z sektorów wymienionych w dwóch załącznikach, a także podmioty publiczne. Obowiązki są wspólne: system zarządzania bezpieczeństwem z dokumentacją, obsługa i zgłaszanie incydentów, zarządzanie ryzykiem dostawców. CyberSonar24 prowadzi je w jednym systemie, niezależnie od branży.
Pytania i odpowiedzi
Ustawie podlegają podmioty kluczowe i ważne, czyli organizacje działające w sektorach wymienionych w załącznikach nr 1 i 2 do ustawy (Dz.U. 2026 poz. 252), które spełniają jej kryteria, przede wszystkim kryterium wielkości. Wśród nich są też podmioty publiczne.
Ostateczną kwalifikację warto potwierdzić z prawnikiem. Pierwszym krokiem może być bezpłatny Audyt Zero: ankieta nie wymaga zakładania konta, a raport w formacie PDF przychodzi na podany adres e-mail.
O kategorii decydują przede wszystkim sektor i wielkość organizacji. Dla planowania prac najważniejsza różnica dotyczy audytu. Podmiot kluczowy przeprowadza pierwszy audyt bezpieczeństwa systemu informacyjnego do 3 kwietnia 2028 r. (art. 33 ust. 2 ustawy nowelizującej ustawę o KSC), a kolejne co najmniej raz na 3 lata (art. 15 ust. 1). Podmiot ważny przeprowadza audyt tylko wtedy, gdy nakaże go organ w drodze decyzji (art. 15 ust. 1b).
Obie kategorie muszą do 3 kwietnia 2027 r. mieć system zarządzania bezpieczeństwem z dokumentacją i obie zgłaszają incydenty poważne w terminach 24 godzin, 72 godzin i miesiąca. Podmiot ważny będący podmiotem publicznym przekazuje tylko zgłoszenie w ciągu 72 godzin (art. 12c). Nazwa załącznika („sektory kluczowe”, „sektory ważne”) opisuje sektor, a nie automatycznie kategorię podmiotu.
Nie wiedzą Państwo, czy organizacja podlega ustawie i w jakiej kategorii? Bezpłatny Audyt Zero nie wymaga zakładania konta, a raport w formacie PDF przychodzi na adres e-mail.
Bezpłatny Audyt ZeroNazwa załącznika opisuje sektor. O tym, czy organizacja jest podmiotem kluczowym, czy ważnym, decydują przede wszystkim rodzaj działalności i wielkość. Wstępny obraz daje bezpłatny Audyt Zero.
05 · Obowiązki z ustawy o KSC
Obszary środków zarządzania ryzykiem z art. 21 NIS2, przeniesione do ustawy o KSC, i moduły, w których realizują je Państwo w CyberSonar24.
| Lit. | Obszar | Moduły CyberSonar24 |
|---|---|---|
| a) | Analiza ryzyka i polityki bezpieczeństwa | Analiza ryzyka, Repozytorium dokumentów |
| b) | Obsługa incydentów | Incydenty, Działania |
| c) | Ciągłość działania i zarządzanie kryzysowe | Plan ciągłości działania, Analiza wpływu |
| d) | Bezpieczeństwo łańcucha dostaw | Dostawcy |
| e) | Pozyskiwanie i utrzymanie systemów, podatności | Podatności, Zasoby organizacji |
| f) | Ocena skuteczności środków | Audyty, Zalecenia, Przegląd zarządzania |
| g) | Cyberhigiena i szkolenia | Szkolenia |
| h) | Kryptografia i szyfrowanie | Repozytorium dokumentów (polityki) |
| i) | Zasoby ludzkie i kontrola dostępu | Macierz uprawnień |
| j) | Uwierzytelnianie wieloskładnikowe | Macierz uprawnień |
06 · Jak to działa
Platforma prowadzi Państwa przez obowiązki ustawy w kolejności, w jakiej powstaje system zarządzania bezpieczeństwem. Każdy krok korzysta z danych z poprzedniego.
01
Usługi kluczowe, procesy, zasoby i dostawcy trafiają do jednego systemu, także z plików Excel. Graf powiązań pokazuje, co zatrzyma awaria jednego elementu.
02
Na rejestrach powstaje ocena ryzyka. Każde ryzyko ma właściciela, plan postępowania, termin i datę przeglądu.
03
Incydenty, działania naprawcze, szkolenia, przeglądy uprawnień i testy planów ciągłości prowadzą Państwo w jednym miejscu. System przypomina o terminach.
04
Przegląd zarządzania, raporty dla kierownictwa i dokumentacja dla audytora powstają z danych w systemie, z historią zmian.
01
Ankieta bez zakładania konta, raport PDF na adres e-mail. Pokazuje, od czego zacząć.
02
Pokazujemy system na danych przykładowych. Ustalamy moduły, liczbę jednostek i model instalacji: chmura w Unii Europejskiej albo Państwa serwery.
03
Usługi kluczowe, procesy, zasoby i dostawcy trafiają do systemu, także z plików Excel. Na tej podstawie powstaje ocena ryzyka i plan postępowania.
04
Incydenty, działania naprawcze, szkolenia i audyty prowadzą Państwo w jednym miejscu. Kierownictwo dostaje przegląd zarządzania, a dowody dla audytora powstają na bieżąco.
07 · CyberSonar24 AI
Pomoc w przygotowaniu dokumentacji.
Umów prezentację
Bezpłatna prezentacja bez zobowiązań, w dedykowanym i szyfrowanym środowisku.
Formularz zgłoszenia na prezentację
Dziękujemy za zgłoszenie
Otrzymaliśmy Państwa wiadomość. Skontaktujemy się z Państwem, aby ustalić termin prezentacji.
Bezpłatne demo CyberSonar24
Przygotujemy dla Państwa dedykowane środowisko demonstracyjne, w którym samodzielnie sprawdzą Państwo rejestr aktywów, analizę ryzyka, obsługę incydentów i dokumentację zgodności. Środowisko udostępniamy w ciągu 24 godzin w dni robocze, bez opłat.
Przygotujemy dla Państwa dedykowane środowisko demonstracyjne w ciągu 24 godzin w dni robocze.